Showing posts with label instalasi LAN. Show all posts

Monday, January 16, 2012

Mengenal Access Point


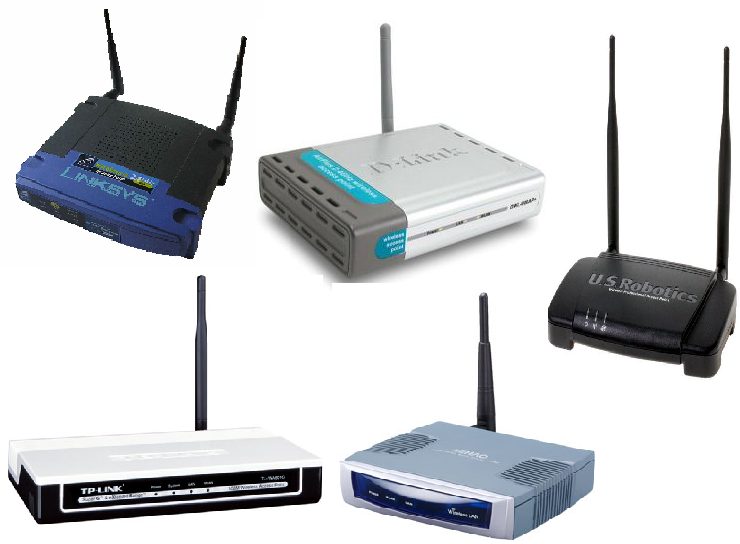
Access Point (AP)
Digunakan untuk melakukan pengaturan lalulintas jaringan dari mobile radio ke jaringan kabel atau dari backbone jaringan wireless client/server. Biasanya berbentuk kotak kecil dengan 1 atau 2 antena kecil. Peralatan ini merupakan radio based, berupa receiver dan transmiter yang akan terkoneksi dengan LAN kabel atau broadband ethernet. Saat ini beredar di pasaran adalah access point yang telah dilengkapi dengan raouter di dalamnya yang biasa disebut wireless router.
Wireless Router (WR)
Wireless Router selain sebagai penghubung (access point) untuk jaringan Local bisa berfungsi memforward IP di luar dalam jaringan Local. Sebagai contoh kita mempunyai IP 192.168.0.1 untuk jaringan Local kita sedangkan kita ingin jaringan 192.168.0.1 kita tidak tersentuh oleh orang luar dari jaringan local itu. Nah dari wireless router itu kita bisa setting sebagai contoh menjadi IP 10.50.10.xxx. Otomatis client yang mendapat IP dari 10.50.10.1 itu tidak bisa masuk ke jaringan 192.168.0.1. Inilah fungsi maksimal dari router yaitu untuk memprotect jaringan lokal kita sehingga resiko data diambil oleh orang luar lebih sedikit. Jadi kesimpulannya wireless raouter adalah sebuah acces point yang berfungsi meneruskan IP Local kita sedangkan Router berfungsi meneruskan IP local kita menjadi IP yang kita inginkan.
Ciri-ciri fisik :
Pada Panel belakang biasanya terdapat :
  1. Omni Antena ada yang bisa dicopot (detachable antenna) biasanya menggunakan konektor RP-SMA atau RP-TNC, ada juga yang fixed (non-detachable antenna)
  2. Reset button, tombol Reset untuk me-reset AP ke default factory setting
  3. Ethernet port/Port WAN, Port ini biasanya ditandai dengan tulisan: Internet atau WLAN. Kabel dari modem bisa masuk sini.menggunakan konektor RJ45 terhubung ke Internet via Cable / DSL Modem
  4. LAN Port (wired) bisa dipakai untuk konek desktop komputer, print server, network-attached storage, dll. Port ini biasanya ditandai dengan angka 1-4.
  5. Power adapter, colokan DC Power Supply
Pada panel depan, umumnya terdapat lampu-lampu LED yang menjadi Indikator;
  1. Indikator power, ketika power adapter dicolokkan, harus menyala.
  2. WLAN atau Wireless B atau G, hanya dapat diaplikasikan pada wireless router
  3. Led 1, 2, 3, or 4, indikator dimana LAN port digunakan ke perangkat lain. Jika salah satu LAN digunakan, maka indikator harus menyala sesuai nomor di port belakang yang digunakan.
  4. Link Internet atau WAN, Jika LED Internet/WAN tidak menyala pastikan modem/ kabel UTP LAN menyala dan telah terhubung ke port Internet dengan benar.
Peralatan Penunjang (optional)
1. Kabel Pigtail atau kabel jumper dan konektor
Adalah kabel penghubung AP ke Antena Eksternal. Alat ini diperlukan untuk menghubungkan antara antena eksternal dengan access point. Pada kedua ujung kabel terdapat konektor dimana type konektor disesuaikan dengan konektor yang melekat pada access point. Kebanyakan Pigtail di pasaran adalah : RP- SMA to N-Type Male dan RP-TNC to N-Type Male.

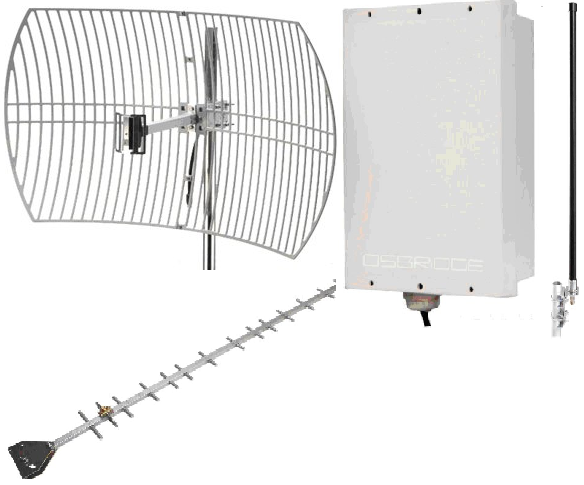
2. Antena Eksternal, Tower dan Penangkal Petir ( Lightning Arrester )
Digunakan untuk meningkatkan jarak jangkau wireless LAN. Antena bawaan AP dilepas kemudian dengan pigtail, RF out AP dihubungkan ke Antena eksternal.
Tower berguna untuk mendapatkan jangkauan area coverage yang maksimal, kita perlu menaikkan antena omni eksternal ke tempat yang tinggi agar client WLAN anda bisa menangkap sinyal radio dengan baik.
Sebagai pengaman dari petir maka kita memerlukan alat berfungsi menyalurkan kelebihan beban listrik saat petir menyambar ke kabel pembumian(grounding), biasa dikenal dengan Lightning Arrested Protector, dipasang pada kabel jumper antara perangkat access point dengan antena eksternal. Grounding untuk penangkal petir umumnya ditanam dengan batang tembaga hingga kedalaman beberapa meter sampai mencapai sumber air. Ingat grounding yang kurang baik akan menyebabkan perangkat wireless tetap rentan terhadap serangan petir.
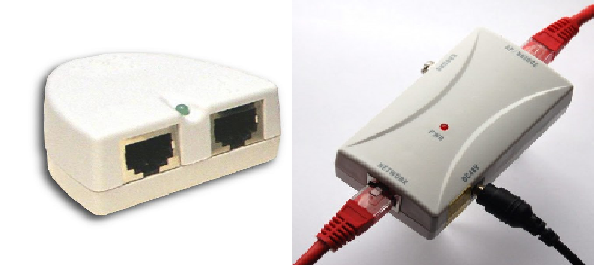
3. POE (Power Over Ethernet) atau DC Power Injector
Agar kabel listrik tidak dinaikkan ke atas untuk “menghidupkan” access point maka kita memerlukan alat “POE” ini, yang fungsinya mengalirkan listrik melalui kabel ethernet atau kabel UTP/STP.
Berbagai Branded Wireless Access Point :
  • Senao ECB 3220
  • Linksys WRT54GL DDWRT
  • TP-LINK WA601G
  • DWL-2100AP AirPlus Xtreme G High-Speed 2.4 GHz
  • Netgear
  • D-Link AirPremier DWL-2210AP
  • Asus WL-HDD 2.5
  • Dll
Pemasangan/perakitan sederhana :
Interface untuk mengatur setting AP dilakukan dengan memasukkan alamat IP perangkat AP melalui browser, beberapa konfigurasi dilakukan, diantaranya dengan:
  1. Mengatur supaya AP dapat berfungsi sebagai DHCP server
  2. Mencoba fitur Wired Equivalent Privacy (WEP) dan Wi-Fi Protected Access(WPA)
  3. Mengatur akses berdasarkan MAC Address device pengakses
  4. dsb
Beberapa konfigurasi yang dibuat tidak bekerja dengan baik, misalnya meski DHCP server telah diatur, AP tidak memberikan IP sesuai dengan alokasi yang ditentukan.
Upgade Firmware
Biasanya perangkat yang mempunyai firmware semacam AP akan menyediakan upgrade firmware untuk melakukan perbaikan, bahkan dengan upgrade firmware akan ada fungsi tambahan atau baru. Langsung saja cari firmware terbaru untuk AP di website vendor. Ternyata sudah ada beberapa release terhadap firmware lama yang ada di AP, download firmware versi terakhir. Firmware yang di download berbentuk file executable, jalankan file tersebut akan melakukan decompress dan menghasilkan file README dan firmware update.
Proses upgrade dapat dilakukan secara mudah, yaitu langsung dilakukan melalui browser, masukkan file firmware update, kemudian klik sumbit, dalam waktu kurang dari satu menit proses upgrade selesai dan firmware baru langsung terpasang. Reset ke default factory setting dilakukan sesuai rekomendasi Vendor yang ada di file README.
Upgrade firmware memberikan hasil yang sangat memuaskan, yaitu DHCP server dapat berfungsi dengan baik dan tersedianya fasilitas tambahan/baru yaitu perangkat wireless sekarang fungsinya menjadi tiga jenis:
  1. Access Point (fungsi default)
  2. Client Bridge Mode
  3. Repeater Mode
AP dan Komputer Server
Saat ini AP telah berfungsi dengan baik dan benar, selanjutnya ada keinginan untuk menyiapkan sebuah komputer untuk dijadikan sebuah server yang akan menyediakan fungsi untuk:
  1. Pengelolaan user
  2. Pengelolaan akses
  3. Proxy dan Firewall
  4. Pengelolaan authentifikasi
  5. Mencatat log/history akses
  6. Menyediakan fitur billing


Thursday, January 12, 2012

Jenis Firewall


Firewall terbagi menjadi dua jenis, yakni sebagai berikut

Fungsi Firewall


Keberadaan firewall sangat penting dalam jaringan Anda, terlebih jika di dalam komputer Anda tersimpan data-data perusahaan atau pribadi yang bersifat rahasi. Tentunya Anda tidak menginginkan orang lain bisa mengakses data ini dengan memanfaatkan celah pada jaringan dan komputer Anda.
Firewall bisa memblok koneksi dari jaringan atau IP tertentu. Selain itu mekanisme filter juga memudahkan kita dalam mensetting Firewall sehingga lebih fleksible dalam pengaksesan. Secara visual user akan diberikan notifikasi jika terjadi akses dari luar atau akses dari dalam ke luar. Kita bisa menentukan apakah kita mengijinkan akses ini.
Jika kita memiliki kontrol seperti ini maka kita akan dapat mengetahui keluar masuknya data dari dan menuju komputer kita. Kita bisa menganggap seperti memiliki satpam yang selalu mengecek orang yang masuk ke rumah kita dan keluar dari rumah kita. Jika tidak berkepentingan maka kita bisa melarangnya masuk.
Adapun fungsi Firewall di dalam jaringan adalah sebagai berikut :
  1. Packet Filtering : memeriksa header dari paket TCP/IP ( tergantung arsitektur jaringannya, dalam contoh ini adalah TCP IP ) dan memutuskan apakah data ini memiliki akses ke jaringan.
  2. Network Address Translation ( NAT ) : biasanya sebuah jaringan memiliki sebuah IP public dan di dalam jaringan sendiri memiliki IP tersendiri. Firewall berfungsi untuk meneruskan paket data dari luar jaringan ke dalam jaringan dengan benar sesuai IP komputer lokal.
  3. Application Proxy : firewall bisa mendeteksi protocol aplikasi tertentu yang lebih spesifik.
  4. Traffic management : mencatat dan memantau trafik jaringan
Masih banyak fungsi firewall seiring perkembangan jaringan dan teknologi pada software atau hardware Firewall.

sumber: http://www.bswebhost.com/2008/11/apa-itu-firewall/

Fungsi Firewall


Fungsi Firewall

Secara mendasar, firewall dapat melakukan hal-hal berikut:
  • Mengatur dan mengontrol lalu lintas jaringan
  • Melakukan autentikasi terhadap akses
  • Melindungi sumber daya dalam jaringan privat
  • Mencatat semua kejadian, dan melaporkan kepada administrator


Mengatur dan Mengontrol Lalu lintas jaringan

Fungsi pertama yang dapat dilakukan oleh firewall adalah firewall harus dapat mengatur dan mengontrol lalu lintas jaringan yang diizinkan untuk mengakses jaringan privat atau komputer yang dilindungi oleh firewall. Firewall melakukan hal yang demikian, dengan melakukan inspeksi terhadap paket-paket dan memantau koneksi yang sedang dibuat, lalu melakukan penapisan (filtering) terhadap koneksi berdasarkan hasil inspeksi paket dan koneksi tersebut.


Proses inspeksi Paket

Inspeksi paket ('packet inspection) merupakan proses yang dilakukan oleh firewall untuk 'menghadang' dan memproses data dalam sebuah paket untuk menentukan bahwa paket tersebut diizinkan atau ditolak, berdasarkan kebijakan akses (access policy) yang diterapkan oleh seorang administrator. Firewall, sebelum menentukan keputusan apakah hendak menolak atau menerima komunikasi dari luar, ia harus melakukan inspeksi terhadap setiap paket (baik yang masuk ataupun yang keluar) di setiap antarmuka dan membandingkannya dengan daftar kebijakan akses. Inspeksi paket dapat dilakukan dengan melihat elemen-elemen berikut, ketika menentukan apakah hendak menolak atau menerima komunikasi:
  • Alamat IP dari komputer sumber:
  • Port sumber pada komputer sumber
  • Alamat IP dari komputer tujuan
  • Port tujuan data pada komputer tujuan
  • Protokol IP
  • Informasi header-header yang disimpan dalam paket


Koneksi dan Keadaan Koneksi

Agar dua host TCP/IP dapat saling berkomunikasi, mereka harus saling membuat koneksi antara satu dengan lainnya. Koneksi ini memiliki dua tujuan:
  1. Komputer dapat menggunakan koneksi tersebut untuk mengidentifikasikan dirinya kepada komputer lain, yang meyakinkan bahwa sistem lain yang tidak membuat koneksi tidak dapat mengirimkan data ke komputer tersebut. Firewall juga dapat menggunakan informasi koneksi untuk menentukan koneksi apa yang diizinkan oleh kebijakan akses dan menggunakannya untuk menentukan apakah paket data tersebut akan diterima atau ditolak.
  2. Koneksi digunakan untuk menentukan bagaimana cara dua host tersebut akan berkomunikasi antara satu dengan yang lainnya (apakah dengan menggunakan koneksi connection-oriented, atau connectionless).
Ilustrasi mengenai percakapan antara dua buah host
Kedua tujuan tersebut dapat digunakan untuk menentukan keadaan koneksi antara dua host tersebut, seperti halnya cara manusia bercakap-cakap. Jika Amir bertanya kepada Aminah mengenai sesuatu, maka Aminah akan meresponsnya dengan jawaban yang sesuai dengan pertanyaan yang diajukan oleh Amir; Pada saat Amir melontarkan pertanyaannya kepada Aminah, keadaan percakapan tersebut adalah Amir menunggu respons dari Aminah. Komunikasi di jaringan juga mengikuti cara yang sama untuk memantau keadaan percakapan komunikasi yang terjadi.
Firewall dapat memantau informasi keadaan koneksi untuk menentukan apakah ia hendak mengizinkan lalu lintas jaringan. Umumnya hal ini dilakukan dengan memelihara sebuah tabel keadaan koneksi (dalam istilah firewall: state table) yang memantau keadaan semua komunikasi yang melewati firewall. Dengan memantau keadaan koneksi ini, firewall dapat menentukan apakah data yang melewati firewall sedang "ditunggu" oleh host yang dituju, dan jika ya, aka mengizinkannya. Jika data yang melewati firewall tidak cocok dengan keadaan koneksi yang didefinisikan oleh tabel keadaan koneksi, maka data tersebut akan ditolak. Hal ini umumnya disebut sebagai Stateful Inspection.


Stateful Packet Inspection

Ketika sebuah firewall menggabungkan stateful inspection dengan packet inspection, maka firewall tersebut dinamakan dengan Stateful Packet Inspection (SPI). SPI merupakan proses inspeksi paket yang tidak dilakukan dengan menggunakan struktur paket dan data yang terkandung dalam paket, tapi juga pada keadaan apa host-host yang saling berkomunikasi tersebut berada. SPI mengizinkan firewall untuk melakukan penapisan tidak hanya berdasarkan isi paket tersebut, tapi juga berdasarkan koneksi atau keadaan koneksi, sehingga dapat mengakibatkan firewall memiliki kemampuan yang lebih fleksibel, mudah diatur, dan memiliki skalabilitas dalam hal penapisan yang tinggi.
Salah satu keunggulan dari SPI dibandingkan dengan inspeksi paket biasa adalah bahwa ketika sebuah koneksi telah dikenali dan diizinkan (tentu saja setelah dilakukan inspeksi), umumnya sebuah kebijakan (policy) tidak dibutuhkan untuk mengizinkan komunikasi balasan karena firewall tahu respons apa yang diharapkan akan diterima. Hal ini memungkinkan inspeksi terhadap data dan perintah yang terkandung dalam sebuah paket data untuk menentukan apakah sebuah koneksi diizinkan atau tidak, lalu firewall akan secara otomatis memantau keadaan percakapan dan secara dinamis mengizinkan lalu lintas yang sesuai dengan keadaan. Ini merupakan peningkatan yang cukup signifikan jika dibandingkan dengan firewall dengan inspeksi paket biasa. Apalagi, proses ini diselesaikan tanpa adanya kebutuhan untuk mendefinisikan sebuah kebijakan untuk mengizinkan respons dan komunikasi selanjutnya. Kebanyakan firewall modern telah mendukung fungsi ini.


Melakukan autentikasi terhadap akses

Fungsi fundamental firewall yang kedua adalah firewall dapat melakukan autentikasi terhadap akses.
Protokol TCP/IP dibangun dengan premis bahwa protokol tersebut mendukung komunikasi yang terbuka. Jika dua host saling mengetahui alamat IP satu sama lainnya, maka mereka diizinkan untuk saling berkomunikasi. Pada awal-awal perkembangan Internet, hal ini boleh dianggap sebagai suatu berkah. Tapi saat ini, di saat semakin banyak yang terhubung ke Internet, mungkin kita tidak mau siapa saja yang dapat berkomunikasi dengan sistem yang kita miliki. Karenanya, firewall dilengkapi dengan fungsi autentikasi dengan menggunakan beberapa mekanisme autentikasi, sebagai berikut:
  • Firewall dapat meminta input dari pengguna mengenai nama pengguna (user name) serta kata kunci (password). Metode ini sering disebut sebagai extended authentication atau xauth. Menggunakan xauth pengguna yang mencoba untuk membuat sebuah koneksi akan diminta input mengenai nama dan kata kuncinya sebelum akhirnya diizinkan oleh firewall. Umumnya, setelah koneksi diizinkan oleh kebijakan keamanan dalam firewall, firewall pun tidak perlu lagi mengisikan input password dan namanya, kecuali jika koneksi terputus dan pengguna mencoba menghubungkan dirinya kembali.
  • Metode kedua adalah dengan menggunakan sertifikat digital dan kunci publik. Keunggulan metode ini dibandingkan dengan metode pertama adalah proses autentikasi dapat terjadi tanpa intervensi pengguna. Selain itu, metode ini lebih cepat dalam rangka melakukan proses autentikasi. Meskipun demikian, metode ini lebih rumit implementasinya karena membutuhkan banyak komponen seperti halnya implementasi infrastruktur kunci publik.
  • Metode selanjutnya adalah dengan menggunakan Pre-Shared Key (PSK) atau kunci yang telah diberitahu kepada pengguna. Jika dibandingkan dengan sertifikat digital, PSK lebih mudah diimplenentasikan karena lebih sederhana, tetapi PSK juga mengizinkan proses autentikasi terjadi tanpa intervensi pengguna. Dengan menggunakan PSK, setiap host akan diberikan sebuah kunci yang telah ditentukan sebelumnya yang kemudian digunakan untuk proses autentikasi. Kelemahan metode ini adalah kunci PSK jarang sekali diperbarui dan banyak organisasi sering sekali menggunakan kunci yang sama untuk melakukan koneksi terhadap host-host yang berada pada jarak jauh, sehingga hal ini sama saja meruntuhkan proses autentikasi. Agar tercapai sebuah derajat keamanan yang tinggi, umumnya beberapa organisasi juga menggunakan gabungan antara metode PSK dengan xauth atau PSK dengan sertifikat digital.
Dengan mengimplementasikan proses autentikasi, firewall dapat menjamin bahwa koneksi dapat diizinkan atau tidak. Meskipun jika paket telah diizinkan dengan menggunakan inspeksi paket (PI) atau berdasarkan keadaan koneksi (SPI), jika host tersebut tidak lolos proses autentikasi, paket tersebut akan dibuang.


Melindungi sumber daya dalam jaringan privat

Salah satu tugas firewall adalah melindungi sumber daya dari ancaman yang mungkin datang. Proteksi ini dapat diperoleh dengan menggunakan beberapa pengaturan peraturan akses (access control), penggunaan SPI, application proxy, atau kombinasi dari semuanya untuk mengamankan host yang dilindungi supaya tidak dapat diakses oleh host-host yang mencurigakan atau dari lalu lintas jaringan yang mencurigakan. Meskipun demikian, firewall bukan satu-satunya metode proteksi teraman terhadap sumber daya, dan mempercayakan proteksi firewall dari ancaman secara eksklusif adalah salah satu kesalahan fatal.
Jika sebuah host yang menjalankan sistem operasi tertentu yang memiliki lubang keamanan yang belum ditambal dikoneksikan ke Internet, firewall mungkin tidak dapat mencegah dieksploitasinya host tersebut oleh host-host lainnya, khususnya jika exploit tersebut menggunakan lalu lintas yang oleh firewall telah diizinkan (dalam konfigurasinya). Sebagai contoh, jika sebuah packet-inspection firewall mengizinkan lalu lintas HTTP ke sebuah web server yang menjalankan sebuah layanan web yang memiliki lubang keamanan yang belum ditambal, maka seorang pengguna yang "iseng" dapat saja membuat exploit untuk meruntuhkan web server tersebut karena memang web server yang bersangkutan memiliki lubang keamanan yang belum ditambal.
Dalam contoh ini, web server tersebut akhirnya mengakibatkan proteksi yang ditawarkan oleh firewall menjadi tidak berguna. Hal ini disebabkan oleh firewall tidak dapat membedakan antara request HTTP yang mencurigakan atau tidak. Apalagi, jika firewall yang digunakan bukan application proxy. Oleh karena itulah, sumber daya yang dilindungi haruslah dipelihara dengan melakukan penambalan terhadap lubang-lubang keamanan, selain tentunya dilindungi oleh firewall.

Cara Kerja Firewall


1. Packet-Filter Firewall


Contoh pengaturan akses (access control) yang diterapkan dalam firewall
Pada bentuknya yang paling sederhana, sebuah firewall adalah sebuah routeratau komputer yang dilengkapi dengan dua buah NIC (Network Interface Card, kartu antarmuka jaringan) yang mampu melakukan penapisan atau penyaringan terhadap paket-paket yang masuk. Perangkat jenis ini umumnya disebut denganpacket-filtering router.
Firewall jenis ini bekerja dengan cara membandingkan alamat sumber dari paket-paket tersebut dengan kebijakan pengontrolan akses yang terdaftar dalamAccess Control List firewall, router tersebut akan mencoba memutuskan apakah hendak meneruskan paket yang masuk tersebut ke tujuannya atau menghentikannya. Pada bentuk yang lebih sederhana lagi, firewall hanya melakukan pengujian terhadap alamat IP atau nama domain yang menjadi sumber paket dan akan menentukan apakah hendak meneruskan atau menolak paket tersebut. Meskipun demikian, packet-filtering router tidak dapat digunakan untuk memberikan akses (atau menolaknya) dengan menggunakan basis hak-hak yang dimiliki oleh pengguna.

Cara kerja packet filter firewall
Packet-filtering router juga dapat dikonfigurasikan agar menghentikan beberapa jenis lalu lintas jaringan dan tentu saja mengizinkannya. Umumnya, hal ini dilakukan dengan mengaktifkan/menonaktifkan port TCP/IPProtokol SMTP(Simple Mail Transfer Protocol) umumnya dibiarkan terbuka oleh beberapa firewall untuk mengizinkan surat elektronikProtokol Telnet dapat dinonaktifkan untuk mencegah pengguna Internet untuk mengakses layanan yang terdapat dalam jaringan privat tersebut. Firewall juga dapat memberikan semacam pengecualian (exception) agar beberapa aplikasi dapat melewati firewall tersebut. Dengan menggunakan pendekatan ini, keamanan akan lebih kuat tapi memiliki kelemahan yang signifikan yakni kerumitan konfigurasi terhadap firewall: daftar Access Control List firewall akan membesar seiring dengan banyaknya alamat IP, nama domain, atau port yang dimasukkan ke dalamnya, selain tentunya juga exception yang diberlakukan. dalam sistem firewall tersebut. Sebagai contoh, port 25 yang digunakan oleh dari Internet masuk ke dalam jaringan privat, sementara port lainnya seperti port 23 yang digunakan oleh

2. Circuit Level Gateway


Cara kerja circuit level firewall
Firewall jenis lainnya adalah Circuit-Level Gateway, yang umumnya berupa komponen dalam sebuah proxy server. Firewall jenis ini beroperasi pada level yang lebih tinggi dalam model referensi tujuh lapis OSI (bekerja pada lapisan sesi/session layer) daripada Packet Filter Firewall. Modifikasi ini membuat firewall jenis ini berguna dalam rangka menyembunyikan informasi mengenai jaringan terproteksi, meskipun firewall ini tidak melakukan penyaringan terhadap paket-paket individual yang mengalir dalam koneksi.
Dengan menggunakan firewall jenis ini, koneksi yang terjadi antara pengguna dan jaringan pun disembunyikan dari pengguna. Pengguna akan dihadapkan secara langsung dengan firewall pada saat proses pembuatan koneksi dan firewall pun akan membentuk koneksi dengan sumber daya jaringan yang hendak diakses oleh pengguna setelah mengubah alamat IP dari paket yang ditransmisikan oleh dua belah pihak. Hal ini mengakibatkan terjadinya sebuah sirkuit virtual (virtual circuit) antara pengguna dan sumber daya jaringan yang ia akses.
Firewall ini dianggap lebih aman dibandingkan dengan Packet-Filtering Firewall, karena pengguna eksternal tidak dapat melihat alamat IP jaringan internal dalam paket-paket yang ia terima, melainkan alamat IP dari firewall. Protokol yang populer digunakan sebagai Circuit-Level Gateway adalah SOCKS v5.

3. Application Level Firewall


Application Level Firewall (disebut juga sebagai application proxy atauapplication level gateway)
Firewall jenis lainnya adalah Application Level Gateway (atau Application-Level Firewall atau sering juga disebut sebagai Proxy Firewall), yang umumnya juga merupakan komponen dari sebuah proxy server. Firewall ini tidak mengizinkan paket yang datang untuk melewati firewall secara langsung. Tetapi, aplikasi proxy yang berjalan dalam komputer yang menjalankan firewall akan meneruskan permintaan tersebut kepada layanan yang tersedia dalam jaringan privat dan kemudian meneruskan respons dari permintaan tersebut kepada komputer yang membuat permintaan pertama kali yang terletak dalam jaringan publik yang tidak aman.
Umumnya, firewall jenis ini akan melakukan autentikasi terlebih dahulu terhadap pengguna sebelum mengizinkan pengguna tersebut untuk mengakses jaringan. Selain itu, firewall ini juga mengimplementasikan mekanisme auditing dan pencatatan (logging) sebagai bagian dari kebijakan keamanan yang diterapkannya. Application Level Firewall juga umumnya mengharuskan beberapa konfigurasi yang diberlakukan pada pengguna untuk mengizinkan mesin klien agar dapat berfungsi. Sebagai contoh, jika sebuah proxy FTPSMTPsehingga mereka dapat menerima surat elektronik dari luar (tanpa menampakkan alamat e-mail internal), lalu meneruskan e-mail tersebut kepada e-mail server dalam jaringan. Tetapi, karena adanya pemrosesan yang lebih rumit, firewall jenis ini mengharuskan komputer yang dikonfigurasikan sebagai application gateway memiliki spesifikasi yang tinggi, dan tentu saja jauh lebih lambat dibandingkan dengan packet-filter firewall. dikonfigurasikan di atas sebuah application layer gateway, proxy tersebut dapat dikonfigurasikan untuk mengizinlan beberapa perintah FTP, dan menolak beberapa perintah lainnya. Jenis ini paling sering diimplementasikan pada proxy

4. NAT Firewall

NAT (Network Address Translation) Firewall secara otomatis menyediakan proteksi terhadap sistem yang berada di balik firewall karena NAT Firewall hanya mengizinkan koneksi yang datang dari komputer-komputer yang berada di balik firewall. Tujuan dari NAT adalah untuk melakukan multiplexing terhadap lalu lintas dari jaringan internal untuk kemudian menyampaikannya kepada jaringan yang lebih luas (MAN, WAN atau Internet) seolah-olah paket tersebut datang dari sebuah alamat IP atau beberapa alamat IP. NAT Firewall membuat tabel dalam memori yang mengandung informasi mengenai koneksi yang dilihat oleh firewall. Tabel ini akan memetakan alamat jaringan internal ke alamat eksternal. Kemampuan untuk menaruh keseluruhan jaringan di belakang sebuah alamat IP didasarkan terhadap pemetaan terhadap port-port dalam NAT firewall.

5. Stateful Firewall


Cara kerja stateful firewall
Stateful Firewall merupakan sebuah firewall yang menggabungkan keunggulan yang ditawarkan oleh packet-filtering firewall, NAT Firewall, Circuit-Level Firewall dan Proxy Firewall dalam satu sistem. Stateful Firewall dapat melakukan filtering terhadap lalu lintas berdasarkan karakteristik paket, seperti halnya packet-filtering firewall, dan juga memiliki pengecekan terhadap sesi koneksi untuk meyakinkan bahwa sesi koneksi yang terbentuk tersebut diizinlan. Tidak seperti Proxy Firewall atau Circuit Level Firewall, Stateful Firewall umumnya didesain agar lebih transparan (seperti halnya packet-filtering firewall atau NAT firewall). Tetapi, stateful firewall juga mencakup beberapa aspek yang dimiliki oleh application level firewall, sebab ia juga melakukan inspeksi terhadap data yang datang dari lapisan aplikasi (application layer) dengan menggunakan layanan tertentu. Firewall ini hanya tersedia pada beberapa firewall kelas atas, semacam Cisco PIX. Karena menggabungkan keunggulan jenis-jenis firewall lainnya, stateful firewall menjadi lebih kompleks.

6. Virtual Firewall

Virtual Firewall adalah sebutan untuk beberapa firewall logis yang berada dalam sebuah perangkat fisik (komputer atau perangkat firewall lainnya). Pengaturan ini mengizinkan beberapa jaringan agar dapat diproteksi oleh sebuah firewall yang unik yang menjalankan kebijakan keamanan yang juga unik, cukup dengan menggunakan satu buah perangkat. Dengan menggunakan firewall jenis ini, sebuah ISP (Internet Service Provider) dapat menyediakan layanan firewall kepada para pelanggannya, sehingga mengamankan lalu lintas jaringan mereka, hanya dengan menggunakan satu buah perangkat. Hal ini jelas merupakan penghematan biaya yang signifikan, meski firewall jenis ini hanya tersedia pada firewall kelas atas, seperti Cisco PIX 535.

7. Transparent Firewall

Transparent Firewall (juga dikenal sebagai bridging firewall) bukanlah sebuah firewall yang murni, tetapi ia hanya berupa turunan dari stateful Firewall. Daripada firewall-firewall lainnya yang beroperasi pada lapisan IP ke atas, transparent firewall bekerja pada lapisan Data-Link Layer, dan kemudian ia memantau lapisan-lapisan yang ada di atasnya. Selain itu, transparent firewall juga dapat melakukan apa yang dapat dilakukan oleh packet-filtering firewall, seperti halnya stateful firewall dan tidak terlihat oleh pengguna (karena itulah, ia disebut sebagai Transparent Firewall).
Intinya, transparent firewall bekerja sebagai sebuah bridge yang bertugas untuk menyaring lalu lintas jaringan antara dua segmen jaringan. Dengan menggunakan transparent firewall, keamanan sebuah segmen jaringan pun dapat diperkuat, tanpa harus mengaplikasikan NAT Filter. Transparent Firewall menawarkan tiga buah keuntungan, yakni sebagai berikut:
  • Konfigurasi yang mudah (bahkan beberapa produk mengklaim sebagai "Zero Configuration"). Hal ini memang karena transparent firewall dihubungkan secara langsung dengan jaringan yang hendak diproteksinya, dengan memodifikasi sedikit atau tanpa memodifikasi konfigurasi firewall tersebut. Karena ia bekerja pada data-link layer, pengubahan alamat IP pun tidak dibutuhkan. Firewall juga dapat dikonfigurasikan untuk melakukan segmentasi terhadap sebuah subnet jaringan antara jaringan yang memiliki keamanan yang rendah dan keamanan yang tinggi atau dapat juga untuk melindungi sebuah host, jika memang diperlukan.
  • Kinerja yang tinggi. Hal ini disebabkan oleh firewall yang berjalan dalam lapisan data-link lebih sederhana dibandingkan dengan firewall yang berjalan dalam lapisan yang lebih tinggi. Karena bekerja lebih sederhana, maka kebutuhan pemrosesan pun lebih kecil dibandingkan dengan firewall yang berjalan pada lapisan yang tinggi, dan akhirnya performa yang ditunjukannya pun lebih tinggi.
  • Tidak terlihat oleh pengguna (stealth). Hal ini memang dikarenakan Transparent Firewall bekerja pada lapisan data-link, dan tidak membutuhkan alamat IP yang ditetapkan untuknya (kecuali untuk melakukan manajemen terhadapnya, jika memang jenisnya managed firewall). Karena itulah, transparent firewall tidak dapat terlihat oleh para penyerang. Karena tidak dapat diraih oleh penyerang (tidak memiliki alamat IP), penyerang pun tidak dapat menyerangnya.
 Sumber : http://wapedia.mobi
http://yoga-edu.blogspot.com/2011/01/cara-kerja-firewall.html
                    

Monday, October 24, 2011

Instalasi kabel utp 5e


Dalam pemasangan jaringan wired kita pastinya membuthkan kabel. Kabel yang biasa digunakan dalam pemasangan jaringan LAN adalah kabel UTP cat 5e. Dalam penggunaannya, kabel UTP dapat dibuat menjadi 2 jenis, yaitu Straight-trough dan Crossover. Sebelum kita memulai instalasi kabel, kita pelajari beberapa seluk beluk tentang kabel UTP Cat 5e.

Ada dua standarisasi pemasangan kabel UTP yaitu T568A dan T568B :


A. Kabel Straight-trough

Kabel ini digunakan untuk menghubungkan dua device yang berbeda sperti:

Komputer to HUB


Komputer to Switch


Switch to Router


HUB to Router

Pemasangan kabel ini dalam satu kabel menggunakan satu standar saja. Jika menggunakan T568A maka kedua ujungnya menggunakan T568A, begitu juga sebaliknya.


B. Kabel Crossover

Kabel ini digunkana untuk memasang dua device yang sama seperti :

Komputer to Komputer

HUB to HUB


Switch to Switch


HUB to Switch

Pemasangan kabel ini menggunakan dua standar dalam satu kabelnya. Jika ujung pertama menggunakan T568A maka ujung yang kedua menggunkan T568B.


C. Pemasangannya

1. Siapkan peralatan dan bahan yang dibutuhkan


o Kabel UTP Cat 5e (panjang sesuai kebutuhan)

o Konektor RJ45 (8 Buah untuk jaga-jaga jika gagal)

o Tang Crimping

o Fluke / Kabel tester


2. Potong kabel sesuai dengan kebutuhan

3. Kelupas jaket pelindung pada kabel kira-kira sekitar 2 cm (untuk latihan)


4. Pisahkan pilinan pada kabel sesuai dengan warnanya


5. Urutkan sesuai dengan standarisasi yang ada.


6. Potong secara rata jika kabel sudah diurutkan, sisakan sekitar 1,5cm


7. Masukkan kabel UTP ke dalam konektor RJ45. Pastikan urutan kabel benar, jaket pelindung masuk ke RJ45, dan semua kabel telah masuk sempurna hingga menyentuh pangkal RJ45)


8. Crimping konektor RJ45 beserta kabel tersebut dengan Tang Crimping


9. Lakukan pada ujung yang satunya. Gunakan Fluke atau Kabel Tester untuk menguji koneksi kabelnya.


Sunday, October 23, 2011

konektor fiber optic

Terdiri atas connector, pigtail, dan patch cord.
[connectors.jpg]
Connector adalah ujung dari fiber optic, jenisnya banyak sesuai dengan kebutuhan dilapangan.
conector FO


Pigtail adalah sepotong kabel yang hanya memiliki satu buah konektor diujungnya, pigtail akan disambungkan dengan kabel fiber yang belum memiliki konektor.


Pigtail


Patch cord adalah kabel fiber optic yang pada dua sisi ada konektor. Patch cord digunakan untuk menghubungkan device atau dikenal juga dengan optic jumper.


Instalasi Fiber Optic


PEMASANGAN SERAT OPTIK

Sebelum dilakukan penarikan optik melalui polongan pada system duct, polongan tersebut harus dipasang sub duct terlebih dahulu.

Dalam satu polongan duct dipasang sub duct. Sub duct ini perlu karena digunakan untuk memudahkan penarikan optik.

Sesuatu yang perlu diperhatikan dalam pemasangan sub duct yaitu :
Tegangan penarikan dan kelengkungan sub duct harus sesuai dengan spesifikasi teknis yang berlaku.
Pemasangan maupun penarikan seub duct ada baiknya dilakukan oleh tenaga manusia. Bila menggunakan winch, tegangan tarik harus terus diawasi melalui pengukur tegangan yang umumnya terpasang pada winch truck.
Tegangan dan speed tarik sub duct harus lebih rendah dari spesifikasi teknis yang berlaku.
Hindari penarikan yang dapat menyebabkan sub duct cacat atau rusak, missal yaitu penarikan yang dilakukan secara paksa, karena dapat merusak serat bagian dalam.
Tegangan dan kecepatan tarik yang diizinkan pada waktu pemasangan adalah sbb:

· Tegangan tarik maksimal : 200 kg
· Pull Speed maksimal : 20 m/min

Material dan peralatan yang digunakan terlihat pada tabel berikut :

Material


Tools / Peralatan


Diagram Urutan Kerja


Tahapan inti dari pemasangan sub duct ke dalam polongan duct akan terlihat pada diagram berikut:


Penarikan Sub Duct


Persiapan Material dan Peralatan. Sebelum pekerjaan dimulai material dan peralatan yang dibutuhkan dipersiapkan terlebih dahulu.
Pemerikasaan & Pembersihan Man Hole
a) Buka tutup Man Hole, periksa kondisi Man Hole tersebut, bila berisi air, gunakan pompa air untuk mengeringkannya.
b) Lalu, pipa duct yang akan digunakan dengan tujuan untuk mempermudah penarikan sub duct berikutnya dan perbaikan/penyambungan .
c) Beri tanda pada pipa duct tersebut
Rodding
Rodding merupakan pekerjaan pemasangan tali yang digunakan untuk membantu pemasangan tali penarikan .
Caranya dapat menggunakan mesin penyedot atau pipa PVC
(ф = 1 inchi) yang disambung.
Meskipun rodding duct sudah dilakukan pada waktu uji terima duct, pekerjaan me-rodding kembali masih tetap diperlukan.
Pengetesan & Pembersihan Pipa Duct
Pengetesan dan pembersihan pipa duct ini dilaksanakan dengan menggunakan peralatan yang telah disebutkan dalam di bawah.

Tali dalam pipa duct hasil rodding diikat kuat pada rangkaian mandril dan sikat. Bagian belakang rangkaian mandril dan sikat tadi diikat lagi dengan tali pengulur.
Kemudian tali penarik ditarik sampai rangkaian mandril dan peralatan keluar dari pipa pipa duct.

Prosedur Penarikan dan Penguluran

Tali bekas rodding diganti dengan tali penarik . Tempatkan haspel sub duct pada tempat yang tepat dan tambatkan ujung tali penarik ke setiap sub duct.
Bila tiga buah sub duct sekaligus dipasang, maka putaran haspel harus sama. Penguluran diatur sedemikian rupa sehingga arah tarikan dapat dirubah dan sub duct dapat ditarik kembali.

Kegiatan Penarikan.
Pasanglah dua buah katrol pada man hole pada sisi penarikan untuk tali penarik dan kemudian tali penarik tersebut dihubungkan ke winch (bila menggunakan mesin penarik).
Walky Talky dapat digunakan untuk komunikasi antara dua man hole ketika kegiatan penarikan sedang dilaksanakan. Bila penarikan mengalami kemacetan, mesin winch cepat dihentikan agar tidak merusak sub duct. Pemasangan tanda lalu-lintas, bendera merah atau putih dan petugas pengatur lalu-lintas (bila diperlukan) agar dilakukan selama kegiatan penarikan berlangsung.

Penarikan Sub Duct
Tenaga penarik bisa menggunakan wich atau beberapa tenaga manusia. Tarik tiga sub duct secara bersamaan ke dalam pipa duct.
Ketika penarikan, jagalah agar kecepatan penarikan harus berada di bawah standart yang ditentukan dan penambahan kecepatan harus konsta.


Pemasangan Klem Sub Duct

Ujung-ujung sub duct diperkuat ke dalam pipa duct dengan klem seperti tersebut dalam gambar di bawah.


PEMASANGAN DAN PENARIKAN OPTIK

Hal-Hal Penting Berkaitan dengan Penarikan:

Tegangan tarikan dan kelengkungan harusa sesuai dengan spesifikasi teknik yang berlaku.
Penarikan dapat menggunakan tenaga manusia. Bila menggunakan winch, tegangan tarik harus terus dimonitor melalui pengukur tegangan yang biasanya terpasang pada winch truck.
Penempatan haspel dengan arah putaran sesuai dengan tanda panah pada haspel luar. Perhatikan gambar di bawah.


Menurunkan dan menaikkan haspel dari atau ke kendaraan harus hati-hati dan menggunakan papan peluncur.
Haspel harus dalam kedudukan diam dan harus diganjal. Penempatan haspel harus benar-benar aman dan memudahkan pekerjaan penarikan.
Tegangan dan kecepatan tarik dan radiun lengkungan harus lebih rendah dari spesifikasi yang ditentukan.
Kecepatan tarik diupayakan konstan. Kecepatan dan tegangan tarik yang diijinkan diupayakan sesuai tabel di bawah ini :


Material dan Peralatan


Diagram Urutan Pekerjaan
Sebelum memulai setiap tahapan pekerjaan, semua harus diperiksa apakahpersiapan peralatan/material telah sesuai dengan spesifikasi instalasi. Berikut urutan pekerjaan yang dilakukan.


Penarikan Optik

Persiapan Material dan Peralatan.

Sebelum memulai pekerjaan pastikan bahwa semua persiapan material dan peralatan yang diperlukan sudah lengkap. Penempatan haspel harus sesuai dengan lokasi yang telah direncanakan.
Pemeriksaan dan Pemasangan bearer/tension member.
Biasanya dalam satu haspel sudah dilengkapi dengan cable cap untuk membantu penarikan.


Bila menggunakan bekas atau sisa pemasangan, maka tension member dibuat untuk penarikan harus dubuat agar tidak rusak.
Secara berurutan, lihat cara pada gambar di bawah (3.7, 3.8, 3.9)


Roodding Sub Duct

Setelah semua selesai, sub duct di roodding dengan menggunakan mesin hisap/dorong dengan menggunakan tali raffia/plastic. Kemudian tali plastic diganti dengan tali penarik .
Prosedur Penarikan dan Penguluran

a. Untuk penguluran , posisi haspel harus benar-benar kuat supaya tidak rusak oleh sudut pemasukan duct. Lalu cable cap disambung swivel dan tali penarik.


Pasang dua buah rol shingga arah tarikan dapat dirubah. dapat ditarik dengan menggunakan tenaga manusia atau winch. Posisi dari katrol di dalam man hole dapat diatur dengan mata rantai atau tali kawat untuk memudahkan pemasukan ke dalam duct.
b. Sebelum memulai penarikan , hubungan komunikasi diantara man hole yang satu dengan yang lainnya harus lancer. Di saat penarikan, kecepatan penarikan harus konstan (tidak boleh tersentak-sentak).
Bila ada route tikungan, maka pada man hole tersebut harus dipasang katrol untuk memudahkan beloknya.


Penempatan pada Manhole

Pekerjaan yang harus dilakukan adalah pengaturan/pengikatan di dalam manhole dan penentuan titik sambungan. diletakkan di atas rak dan diikat pada dinding manhole serta dilindungi dengan selongsong spiral Polytheline (PE).


TERMINASI SERAT OPTIK

PENGATURAN
a. Haspel ditempatkan pada IDF sesuai transmisi optik.
b. Ujung ditarik melalui rak yang telah direncanakan menuju
manhole kantor telepon lewat MDF.
Perlu diperhatikan hal-hal yang sama pada penarikan .


PENYAMBUNGAN URAT

a. Penyambungan pada manhole akan dijelaskan dalam diktat teknik sambungan serat optik.

b. Penyambungan pada rak/tempat pembagian serat optik pada prinsipnya adalah semua sama.
Di sini serat optik diganti dengan serat optik yang lebih besar diameter/isolasinya serta dilengkapi dengan optik CTF.


PENGIKAT PADA RAK
a. Pengikat pada rak.


b. Pengikat bagian terminasi pada rak.